oyi下载的更新推送是否可靠?
oyi下载的更新通道采用签名验证,客户端只接受由官方私钥签名的更新包。若收到非应用内推送的更新链接,请勿点击。建议在设置中开启“仅通过官方通道更新”,避免第三方渠道风险。
oyi下载客户端在签名前会展示完整地址前缀和后缀,并支持地址簿比对。建议开启“地址校验”功能,粘贴地址时自动检测首尾字符是否匹配,防止剪贴板劫持恶意替换。
oyi下载客户端与服务器之间采用双向证书认证,不仅验证服务器身份,服务器同样校验客户端完整性,中间人无法伪装任一端。
每次oyi下载后的登录和转账操作都会经过风险评分,引擎综合设备指纹、IP信誉和操作习惯给出动态阈值,高风险动作自动升级验证。
oyi下载的更新通道采用签名验证,客户端只接受由官方私钥签名的更新包。若收到非应用内推送的更新链接,请勿点击。建议在设置中开启“仅通过官方通道更新”,避免第三方渠道风险。
oyi下载后可将常用提币地址加入白名单,首次添加需二次验证,后续向白名单地址转账免去重复确认,兼顾安全与效率。
应用在oyi下载后的每次冷启动都会扫描运行环境,识别调试器附加、内存注入等异常行为,发现威胁立即冻结敏感功能并推送告警。
第一步,通过官方渠道完成oyi下载,核对安装包签名与官网公示哈希是否一致。第二步,启动后创建新钱包,手写助记词并存放于离线位置,切勿截图或存入云笔记。第三步,进入安全中心开启设备绑定与二次验证,建议同时启用生物识别。第四步,先进行小额充值测试,确认地址与到账无误后再转入大额资产。第五步,熟悉提币白名单和限额设置,为后续操作建立安全习惯。
oyi下载客户端内置加密日志模块,记录所有敏感操作的时间、设备与结果,用户可随时在本地查看,异常登录一目了然。
不能。助记词是资产唯一凭证,oyi下载客户端不存储任何明文助记词。若未备份,卸载或更换设备后将无法恢复钱包。建议在oyi下载完成后立即手写备份并存放于防火保险柜等离线位置。
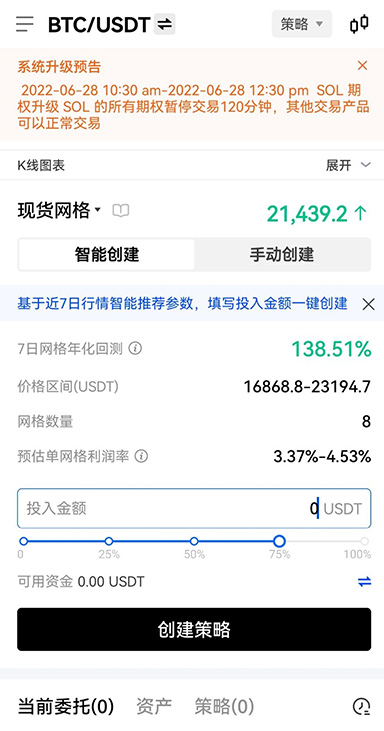
每次oyi下载的安装包均附带非对称签名,客户端启动时自动比对哈希值,任何篡改都会触发拦截并终止安装,从源头杜绝植入风险。
立即停止安装并删除已下载文件。签名不一致通常意味着安装包被篡改或下载源非官方。请返回官网重新获取oyi下载链接,核对页面公示的SHA256哈希值,确认一致后再安装。
oyi下载后生成的私钥材料被拆分为多片,分别存放于设备安全区与加密沙盒,单一位置泄露无法还原完整密钥,显著降低资产暴露面。
oyi下载客户端将核心逻辑运行在独立安全域,与常规UI进程隔离,即使界面层被恶意注入也无法触及密钥管理和签名模块。
安全不是事后补救,而是从oyi下载的第一步就已开始。现在就通过官方通道获取正版应用,开启你的加密资产安全之旅。